
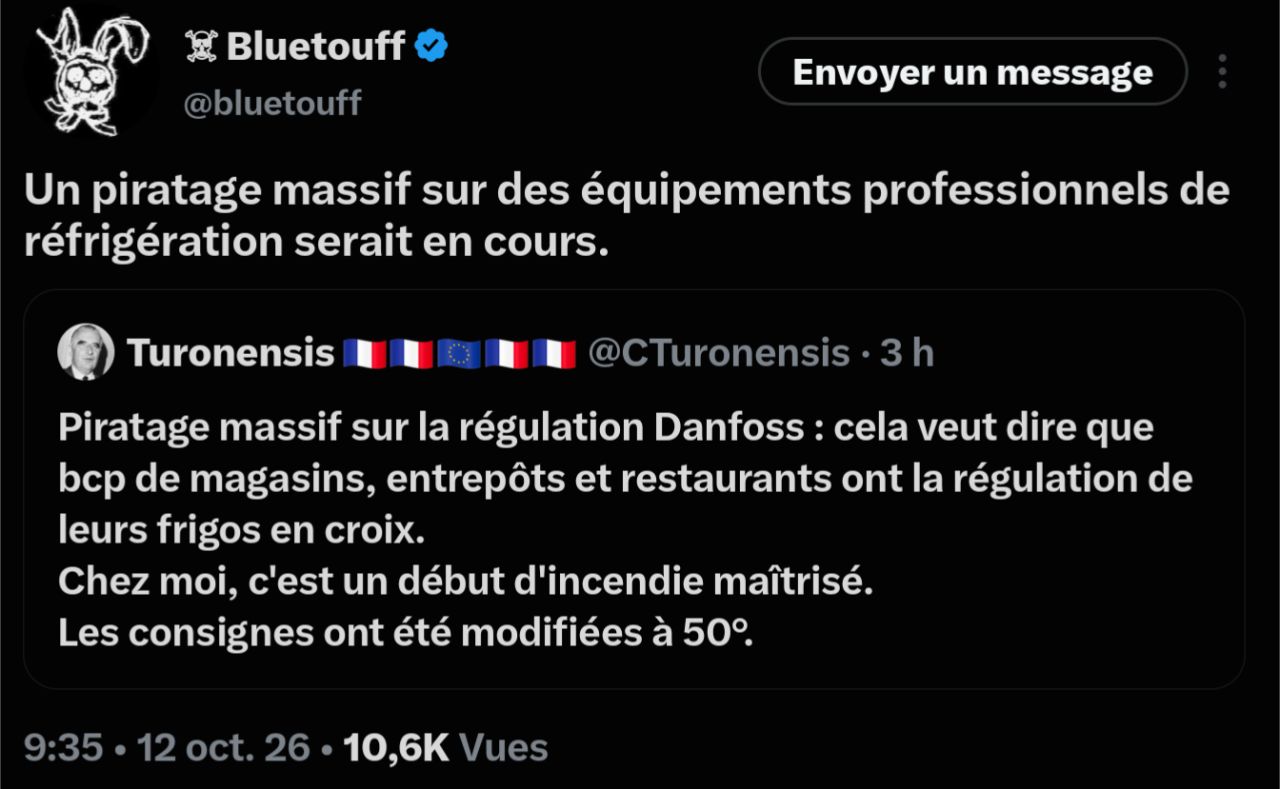
Ce que dit le post
Dans la nuit du 11 au 12 octobre, une cyberattaque a visé les systèmes de régulation frigorifique de Danfoss 1 9. Les attaquants n'ont pas volé de données 2 3 : ils ont changé les consignes de température à distance, jusqu'à 50 degrés de plus 1 2 3. Le premier bilan donnait environ 150 magasins Intermarché touchés, et des magasins U 1 2. Des installations ont dû être reprogrammées, la marchandise jetée, et des pertes de plusieurs centaines de milliers d'euros par magasin étaient évoquées 2. Une communication interne d'Intermarché confirme l'attaque chez Danfoss et donne la priorité aux commandes exceptionnelles 4. En août, Claroty avait publié trois failles dans ces automates 5 7, et relevé des milliers d'interfaces joignables depuis Internet 6. Le fabricant a corrigé 8. La parade proposée : des capteurs, des prises et une centrale Aqara 11 12 13, pour quelques centaines d'euros 14, comme seconde surveillance quand le système principal ne prévient plus 10.
Les sources
L'attaque du 12 octobre
« Extrême gravité, inédit et inacceptable » : une cyberattaque frappe les frigos de Leclerc, Intermarché et Super U, les dégâts seraient considérables
Publié le 12 octobre à 10 h 33, puis mis à jour dans la journée. L'attaque, « depuis la nuit de dimanche à lundi », vise « les systèmes de régulation frigorifique du fabricant danois Danfoss ». Les pirates auraient imposé « un dégivrage forcé et continu, avec une consigne de température fixée à 50 degrés ». Le premier bilan faisait état de 150 points de vente Intermarché touchés ; Coopérative U indique « moins d'une centaine » de magasins.
Une cyberattaque coupe le froid dans plusieurs supermarchés (Intermarché, U, Market, Monoprix, Leclerc concernés)
« Pas de données clients dérobées, pas de caisses bloquées. Cette fois, la cible, c'est le froid. » D'après BFM Business, les consignes ont été modifiées « parfois jusqu'à 50 degrés de plus », dans « environ 150 » magasins Intermarché. Les pertes : « jusqu'à plusieurs centaines de milliers d'euros de pertes par magasin, selon les premières estimations ». Dans un magasin, l'équipe a dû « reprogrammer à la main tous les meubles frais ».
Cyberattaque des frigos de supermarchés en France : des millions d'euros de pertes, des frigos à 50°C, des produits jetés
Le patron d'Intermarché confirme des meubles montés « jusqu'à 50 degrés ». Pas de données volées. Le parquet de Paris a ouvert une enquête, confiée à l'Office anticybercriminalité (OFAC).
« Plusieurs points de vente semblent impactés par une perte de leurs produits surgelés. […] Nos équipes sont mobilisées et prêtes à prendre en compte vos commandes exceptionnelles en priorité. »
BFM indique que ce document « confirme l'existence d'une cyberattaque survenue dans la nuit chez Danfoss ».
— Communication interne du réseau Intermarché, adressée aux magasins · Document interne, non public, cité par BFM TV · 12 octobre 2026
Les failles publiées en août
Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers
Trois failles dans l'automate de supermarché Danfoss AK-SM 800A : un contournement de l'authentification par un mot de passe « du jour » reproductible (CVE-2025-41450), une injection de commandes qui permet d'exécuter du code à distance (CVE-2025-41451), et une injection de configuration du serveur web qui permet de manipuler le trafic (CVE-2025-41452). Point de départ de l'étude : « thousands of publicly accessible management interfaces ».
2 765automates
Automates Danfoss AK-SM 800A dont l'interface d'administration était joignable depuis Internet
Le chiffre figure sous la carte du relevé publiée dans l'étude.
Danfoss AK-SM 8xxA Series (Update A), ICSA-25-140-03
L'avis officiel recense les trois failles signalées par Claroty Team82 : la première publiée en mai 2025, les deux autres ajoutées en août 2025. Corrections : R4.2 pour la première, 4.3.1 pour les deux autres. La CISA recommande que ces appareils ne soient pas accessibles depuis Internet.
DSA-2025-08-01, Post-Authentication Vulnerabilities in Danfoss AK-SM8xxA Series
Le fabricant reconnaît les failles et demande d'installer la version 4.3.1 : « Install the latest patch with number 4.3.1 to remediate these vulnerabilities ».
Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération (CERTFR-2026-ALE-012)
L'alerte nationale recense « de nombreuses compromissions » des contrôleurs Danfoss AK-SM et AK-SC. Mise à jour le 13 octobre pour ajouter Copeland xweb et Dixell xweb. Elle rappelle que « l'exposition d'une interface de gestion sur Internet est contraire aux bonnes pratiques » et demande de vérifier les plages de dégivrage.
Une seconde surveillance
Le piratage a aussi neutralisé le système d'alerte, « donc l'astreinte n'a pas sonné ».
C'est le cas que vise une surveillance indépendante du système du fabricant.
— Une salariée de la grande distribution · Témoignage rapporté par Je bosse en grande distribution · 12 octobre 2026
Aqara Hub M3
La centrale (Zigbee 3.0, Thread, Matter, port réseau PoE) a un haut-parleur de 95 dB pour les alertes. Ses automatisations tournent en local, « even when the internet is down ». Prix public : 159,99 €.
Aqara Temperature and Humidity Sensor
Le capteur Zigbee 3.0 a une précision de ±0,3 °C. Il envoie une notification sur le téléphone « when conditions fall outside your preferred range ». Il demande une centrale Aqara.
Aqara Smart Plug (EU)
La prise Zigbee 3.0 se pilote à distance depuis le téléphone, jusqu'à 2 300 W. Elle demande une centrale. Prix public : 24,99 €.
environ 295€
Une centrale Hub M3, trois capteurs de température et trois prises, aux prix publics de la boutique Aqara Europe
Le calcul : 159,99 € + 3 × 19,99 € + 3 × 24,99 €. Les promotions et les lots de capteurs font souvent baisser le total.
Repères
- Le bilan, les jours suivants : au moins 300 magasins Intermarché et Netto selon Les Mousquetaires, moins d'une centaine de magasins U, 80 supermarchés Carrefour, une trentaine de Monoprix et plusieurs E.Leclerc (AFP, via franceinfo, 13 octobre 2026).
- Les appareils touchés : selon Danfoss, « la majorité des unités touchées sont des produits d'anciennes générations qui sont arrivés en fin de vie » (AK-SM800, AK-SC355), ainsi que des AK-SM800A dont le logiciel n'était pas à jour (Cooling Post, 12 octobre 2026).
- Les correctifs : Danfoss a publié la version R4.2 en mars 2025 et la version 4.3.1 en août 2025 (avis de sécurité Danfoss). Claroty a publié son étude détaillée le 9 août 2026.
- L'enquête : le parquet de Paris l'a confiée à l'OFAC. Au 13 octobre, l'attaque n'avait pas été revendiquée.
- Le capteur Aqara : il fonctionne de -20 °C à +50 °C selon la fiche du fabricant. Les alertes sonores de la centrale marchent sans Internet ; les notifications sur le téléphone en ont besoin.
Mises à jour
- 14 octobre 2026 : création de la page.