
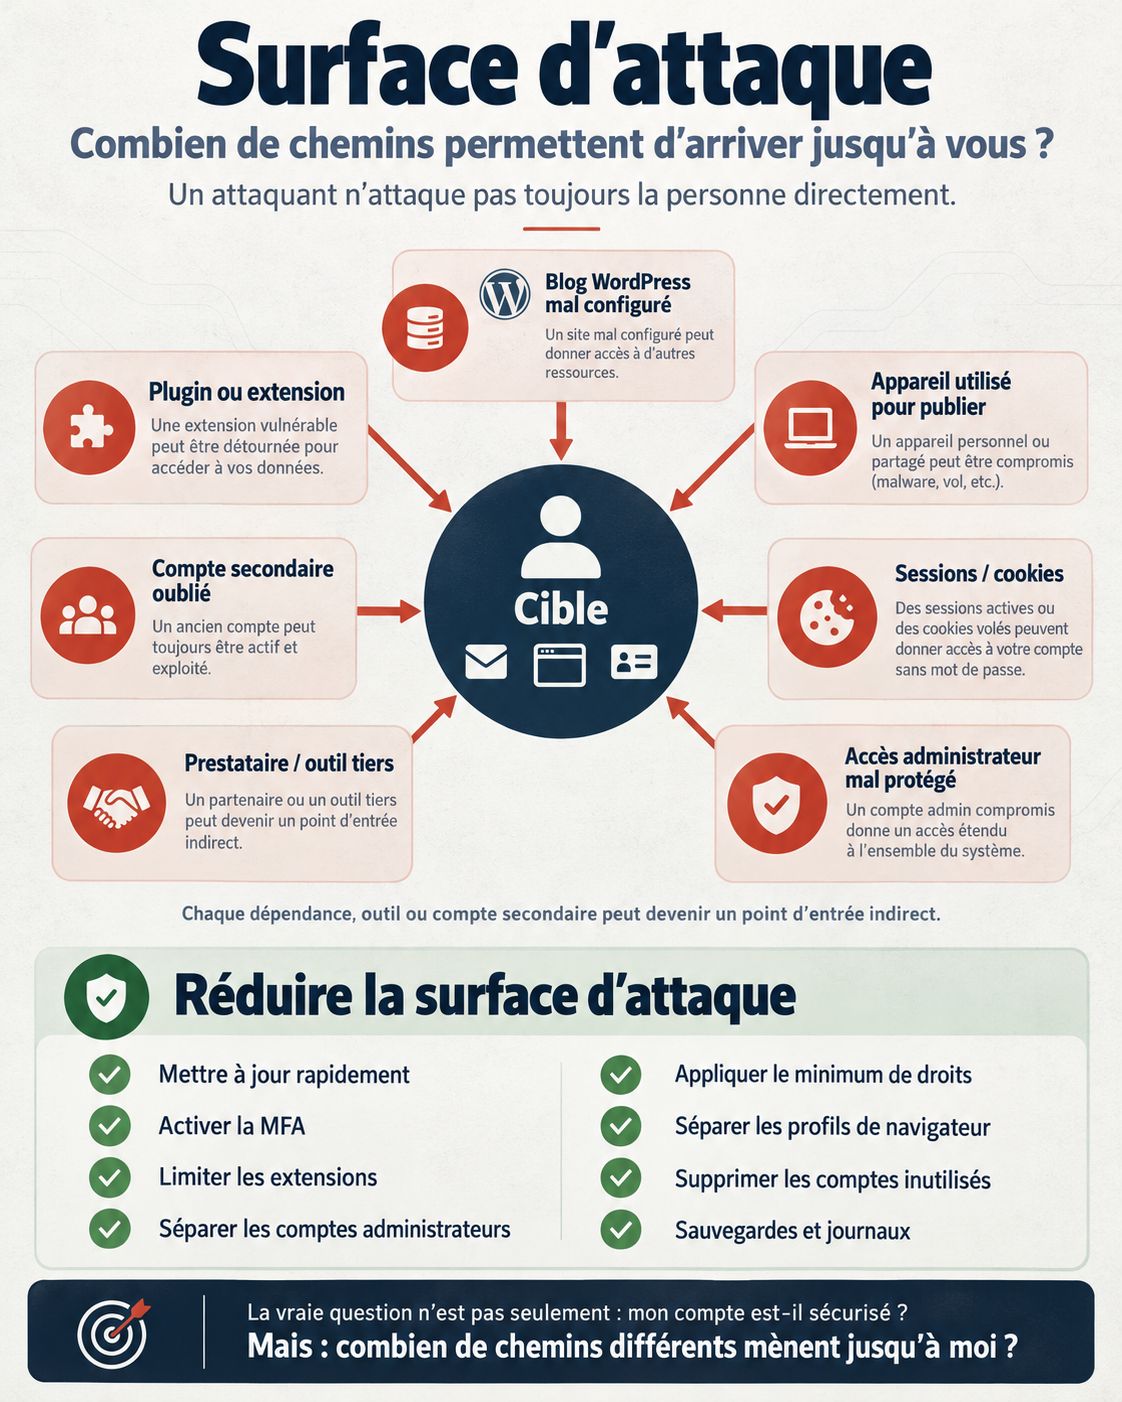
Ce que dit le post
Protéger son compte, activer la double authentification et choisir un bon mot de passe ne suffit pas : une session volée permet d'entrer sans eux 7 8 9. La surface d'attaque, ce sont tous les points par lesquels un attaquant peut entrer 1. Il n'a pas besoin de viser la personne : un tiers de confiance, un site légitime ou un outil compromis suffit 2 3 4, et près d'une violation sur deux implique un tiers 5. Dans un blog WordPress, ce sont les extensions qui portent l'essentiel des failles 6. Faux outil ou fausse demande d'authentification servent de leurre 10. La parade : mises à jour, comptes d'administration séparés, droits minimums, journalisation, sauvegardes 11 13, une authentification multifacteur solide et des clés physiques pour les comptes critiques 12 14 15 16, et aucune confiance accordée une fois pour toutes 17.
Ce qu'on appelle la surface d'attaque
Attack Surface Analysis Cheat Sheet
« The Attack Surface describes all of the different points where an attacker could get into a system, and where they could get data out. » La surface d'attaque, ce sont tous les points par lesquels un attaquant peut entrer dans un système, ou en sortir des données. Date de la page non affichée.
Passer par un tiers plutôt que par la cible
Trusted Relationship (T1199)
« Adversaries may breach or otherwise leverage organizations who have access to intended victims. » La référence mondiale des techniques d'attaque décrit exactement le mécanisme du post : l'accès par un tiers de confiance passe par une connexion existante, souvent moins surveillée que les accès ordinaires.
Drive-by Compromise (T1189)
Le cas d'un site légitime compromis : « a legitimate website is compromised, allowing adversaries to inject malicious code ». Le contenu modifié d'un site de confiance devient l'arme contre ceux qui le visitent ou y publient.
Supply Chain Compromise (T1195)
« Adversaries may manipulate products or product delivery mechanisms prior to receipt by a final consumer. » Un outil ou une extension modifiés avant d'arriver chez l'utilisateur : c'est la chaîne d'approvisionnement logicielle.
48%
des violations de données impliquent un tiers (prestataire, fournisseur, logiciel), une part en hausse de 60 %
Le rapport porte sur les violations constatées dans les organisations. Il place l'exploitation de vulnérabilités en premier point d'entrée, avec 31 % des violations.
WordPress : les failles sont dans les extensions
91%
des nouvelles vulnérabilités WordPress de 2025 se trouvaient dans des extensions (9 % dans des thèmes)
11 334 nouvelles vulnérabilités recensées en 2025, soit 42 % de plus qu'en 2024. 46 % n'avaient pas de correctif de l'éditeur au moment où elles ont été rendues publiques. Les plus exploitées sont attaquées en 5 heures (médiane) après leur divulgation : d'où l'intérêt de mises à jour rapides et d'un petit nombre d'extensions.
Voler la session plutôt que le mot de passe
Steal Web Session Cookie (T1539)
Un attaquant peut voler les cookies de session d'un service web et s'en servir « as an authenticated user without needing credentials ». La page précise que ces cookies « can be used to bypass some multi-factor authentication protocols ».
Use Alternate Authentication Material: Web Session Cookie (T1550.004)
Le cookie volé passe la double authentification parce que la session est déjà authentifiée. Exemple cité : pendant l'attaque SolarWinds, le groupe APT29 a forgé un cookie de session pour contourner l'authentification multifacteur d'une messagerie.
From cookie theft to BEC: Attackers use AiTM phishing sites as entry point to further financial fraud
Une campagne qui a visé plus de 10 000 organisations depuis septembre 2021, par de fausses pages de connexion placées entre la victime et le vrai service : « Once the attacker obtains the session cookie, they can inject it into their browser to skip the authentication process, even if the target's MFA is enabled. »
Phishing campaign targets YouTube creators with cookie theft malware
Des créateurs de contenu recevaient une fausse proposition de collaboration avec un logiciel à installer (VPN, antivirus, retouche photo) qui volait leurs cookies de session. Google relie le retour de cette technique à l'adoption plus large de l'authentification multifacteur. 1,6 million de messages bloqués, plus de 4 000 comptes rétablis ou protégés.
Réduire la surface
Guide d'hygiène informatique : renforcer la sécurité de son système d'information en 42 mesures
Mesure 8 : « un compte d'administration nominatif, distinct du compte utilisateur, doit être attribué à chaque administrateur », dédié aux seules actions d'administration, avec la journalisation des connexions. La mesure 7 encadre l'accès des prestataires.
Recommandations relatives à l'authentification multifacteur et aux mots de passe
L'ANSSI recommande de privilégier l'authentification multifacteur, en particulier avec un facteur de possession, d'adapter la robustesse des mots de passe au contexte et d'utiliser un gestionnaire de mots de passe.
Les 10 mesures essentielles pour assurer votre sécurité numérique
Mots de passe solides et double authentification, sauvegardes, mises à jour de sécurité sans attendre, séparation des usages personnels et professionnels. Page créée le 6 janvier 2021, mise à jour le 5 octobre 2026.
Implementing Phishing-Resistant MFA
« The only widely available phishing-resistant authentication is FIDO/WebAuthn authentication » : les clés de sécurité et les clés d'accès. La CISA conseille de commencer par les comptes les plus exposés, la messagerie et l'authentification unique.
Digital Identity Guidelines: Authentication and Authenticator Management (SP 800-63B-4)
« Authenticators that involve the manual entry of an authenticator output (e.g., out-of-band and OTP authenticators) SHALL NOT be considered phishing-resistant. » Un code reçu par SMS ou lu dans une application est une double authentification, mais pas une authentification résistante à l'hameçonnage.
Programme Protection Avancée
Le programme de Google pour les personnes « with high visibility and sensitive information » impose une clé d'accès ou une clé de sécurité pour se connecter. Ce sont les clés physiques que le post recommande pour les comptes critiques. Date de la page non affichée.
Zero Trust Architecture (SP 800-207)
« Zero trust assumes there is no implicit trust granted to assets or user accounts based solely on their physical or network location [...] or based on asset ownership. » C'est le principe du post : ne pas accorder de confiance permanente à un outil parce qu'on l'utilise depuis longtemps.
Repères
- Le cœur de WordPress lui-même n'a compté que 6 vulnérabilités en 2025 ; le risque tient aux extensions, aux thèmes et à la configuration 6.
- Les clés FIDO bloquent les fausses pages de connexion qui relaient l'authentification 14 15. Un cookie volé sur un poste infecté, après la connexion, se combat par le poste et le profil de navigateur séparés et des sessions courtes : les autres mesures du post 8 13.
La méthode
Le post part d'une recherche en sources ouvertes (OSINT) sur une personne. Ni la personne ni les sites concernés ne sont nommés, ici comme dans le post. Les sources ci-dessus ont été ouvertes et relues le 8 octobre 2026. Le guide d'hygiène de l'ANSSI (2017) et les cas Google (2021) et Microsoft (2022) sont plus anciens, mais restent les références sur ces sujets.
Mises à jour
- 8 octobre 2026 : création de la page.