
Ce que dit le post
En intelligence économique, la meilleure source est souvent celle que l'autre publie lui-même 1. Une application web envoie au navigateur tout son code d'interface, et n'importe qui peut le lire, légalement 2 3, dans l'onglet réseau des outils du navigateur 5. On y lit le modèle de données 6 11, la feuille de route, avec des écrans déjà écrits mais pas encore affichés 7 8, les fournisseurs, dont chacun laisse sa signature 9 10, et l'organisation de l'équipe, que la structure du code reflète 12. La méthode s'arrête là où commence l'accès frauduleux : « sans jamais forcer une porte » 4.
L'intelligence économique et les sources ouvertes
Anticiper, adapter, influencer : l'intelligence économique comme outil de reconquête de notre souveraineté (rapport n° 872)
Le rapport cite la définition du rapport Martre (1994) : « l'ensemble des actions coordonnées de recherche, de traitement et de distribution en vue de son exploitation, de l'information utile aux acteurs économiques ». Il note que l'intelligence économique « repose en partie sur le traitement de l'information en source ouverte, sans recours au privilège étatique ». La définition de Martre est lue ici de seconde main, dans le rapport du Sénat.
Ce que dit le droit
Code de commerce, article L. 151-2 (secret des affaires), texte adopté par l'Assemblée nationale le 28 mars 2018
Est détenteur légitime d'un secret des affaires celui qui l'a obtenu par « l'observation, l'étude, le démontage ou le test d'un produit ou d'un objet qui a été mis à la disposition du public ou qui est de façon licite en possession de la personne qui obtient l'information ». Le texte lu est celui adopté en première lecture ; la version en vigueur est sur Légifrance, qui n'a pas pu être consultée depuis ce poste.
Directive (UE) 2016/943 sur la protection des savoir-faire et des informations commerciales non divulgués (secrets d'affaires), article 3
L'article 3, paragraphe 1, point b), range parmi les modes d'obtention licites l'« observation, study, disassembly or testing of a product or object that has been made available to the public or that is lawfully in the possession of the acquirer ». La directive est la source de l'article L. 151-2 du Code de commerce.
Code pénal, article 323-1
« Le fait d'accéder ou de se maintenir, frauduleusement, dans tout ou partie d'un système de traitement automatisé de données est puni de trois ans d'emprisonnement et de 100 000 € d'amende. » C'est la limite que le post pose : ne regarder que ce que le navigateur reçoit.
Ce que le navigateur montre
Inspect network activity (Chrome DevTools)
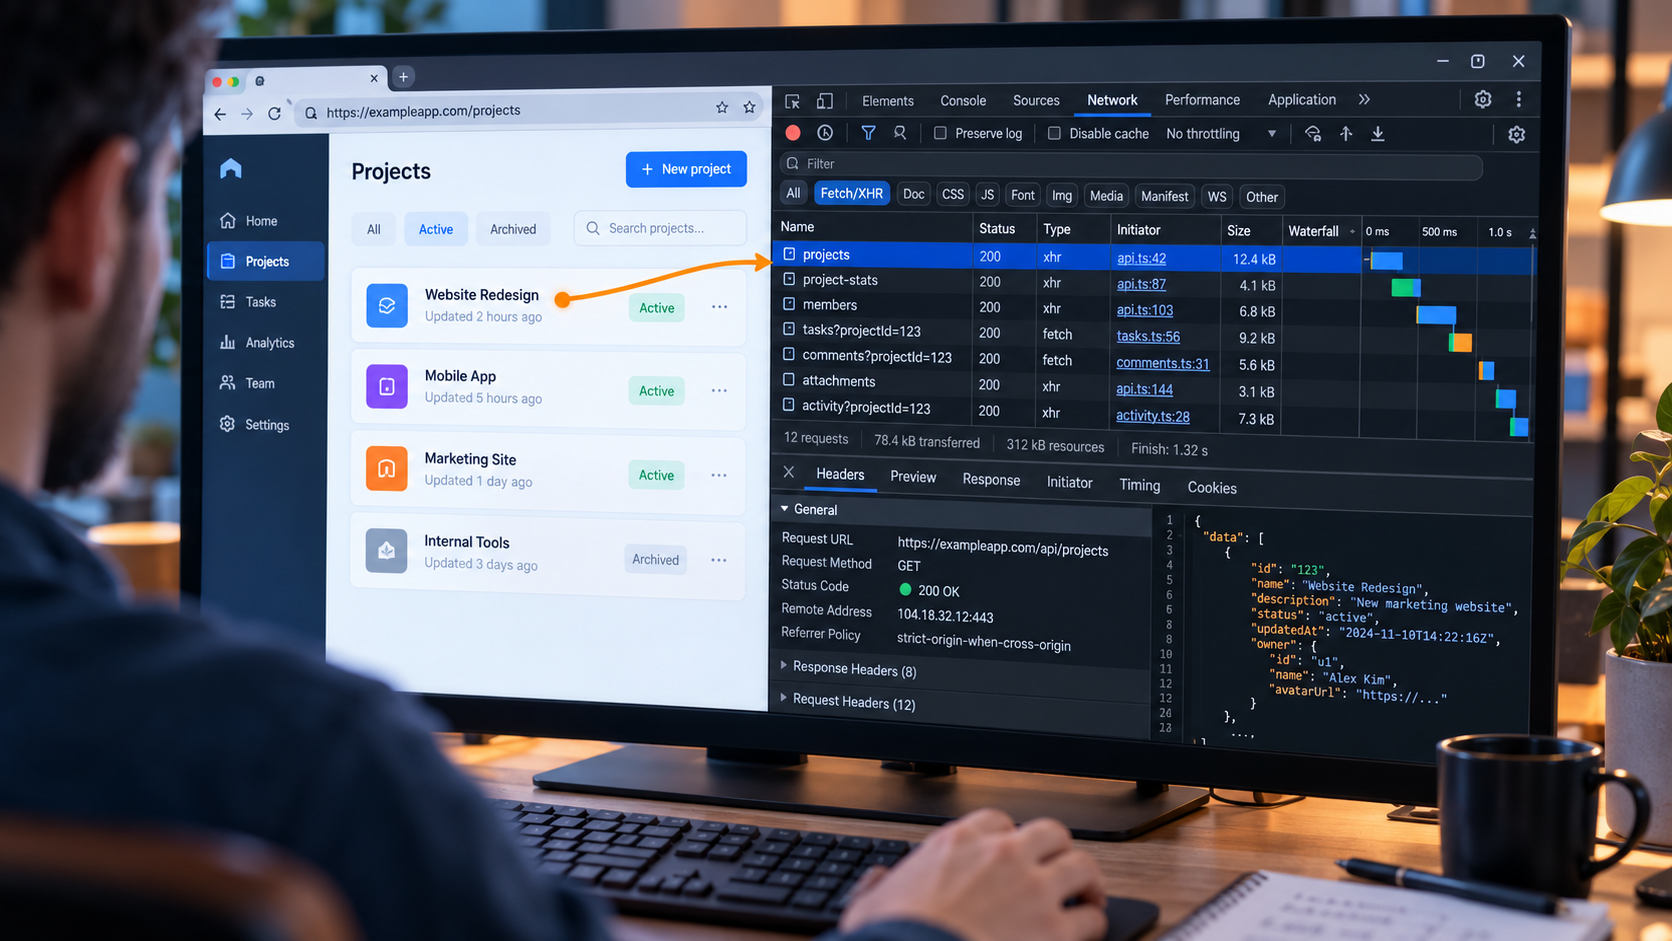
Le panneau Network sert à vérifier que les ressources sont bien téléchargées ou envoyées : on y voit chaque requête, ses en-têtes, sa réponse et son temps de chargement. Le visuel du post montre ce panneau, avec une requête vers une interface de programmation (API) et sa réponse en JSON.
Review Webpage Content for Information Leakage (WSTG-INFO-05)
Le guide d'OWASP décrit la revue du contenu public d'un site comme une étape de test. Il note que les développeurs « often hardcod[e] sensitive information in JavaScript variables on the front-end » et que les fichiers de « source map » publiés en production rendent le code « more human-readable ».
Source map
Une source map est un fichier JSON qui relie le code transformé ou réduit (« minifié ») au code d'origine, pour faciliter le débogage.
API3:2023 Broken Object Property Level Authorization
Cette catégorie décrit les API qui exposent des propriétés d'un objet que l'utilisateur ne devrait pas lire : « The API endpoint exposes properties of an object that are considered sensitive and should not be read by the user. » Elle regroupe l'ancienne « Excessive Data Exposure » de l'édition 2019.
La feuille de route
Code Splitting
Les imports dynamiques créent des paquets de code séparés, chargés « on demand » : le code d'un écran peut donc être distribué avec l'application avant d'être affiché. Le guide ne dit pas que ces paquets sont listés dans le navigateur ; c'est ce que montre l'onglet réseau.
Spilling Silicon Valley's secrets, one tweet at a time
Le 4 mai 2018, Jane Manchun Wong annonçait par un tweet que Twitter préparait des messages privés chiffrés de bout en bout, fonction trouvée en examinant le code d'applications avant l'annonce officielle. L'exemple porte sur des applications mobiles, pas sur des pages web.
Les fournisseurs
Including Stripe.js
Le script doit être chargé « directly from https://js.stripe.com, rather than included in a bundle or hosted yourself » : une page de paiement Stripe l'appelle donc depuis ce domaine, ce qui se lit dans les requêtes du navigateur.
Loader Script for Browser JavaScript
Le suivi d'erreurs Sentry se charge depuis un domaine du fournisseur (js.sentry-cdn.com), avec une clé publique propre à chaque client.
L'organisation
« Organizations which design systems are constrained to produce designs which are copies of the communication structures of these organizations. » La formule courante, la « loi de Conway », est une paraphrase de cette phrase, qui parle de systèmes en général.
— Melvin E. Conway · « How Do Committees Invent? », Datamation, avril 1968 · 1er avril 1968
Repères
- Le visuel du post est une illustration générique : l'adresse affichée est exampleapp.com et les projets montrés sont des exemples.
- Les sources ci-dessus décrivent le cadre (droit, outils, exemples publics). Elles ne portent pas sur les outils du secteur de l'auteur, que le post ne nomme pas.
La méthode
Pages consultées le 5 octobre 2026. Les passages cités en anglais le sont dans la langue d'origine. Pas de lecture de la version en vigueur de l'article L. 151-2 sur Légifrance (accès bloqué) ni de la directive en français sur EUR-Lex : les textes lus sont ceux indiqués ci-dessus.
Mises à jour
- 5 octobre 2026 : création de la page.